ศูนย์การเรียนรู้ตลอดชีวิต มหาวิทยาลัยกรุงเทพ
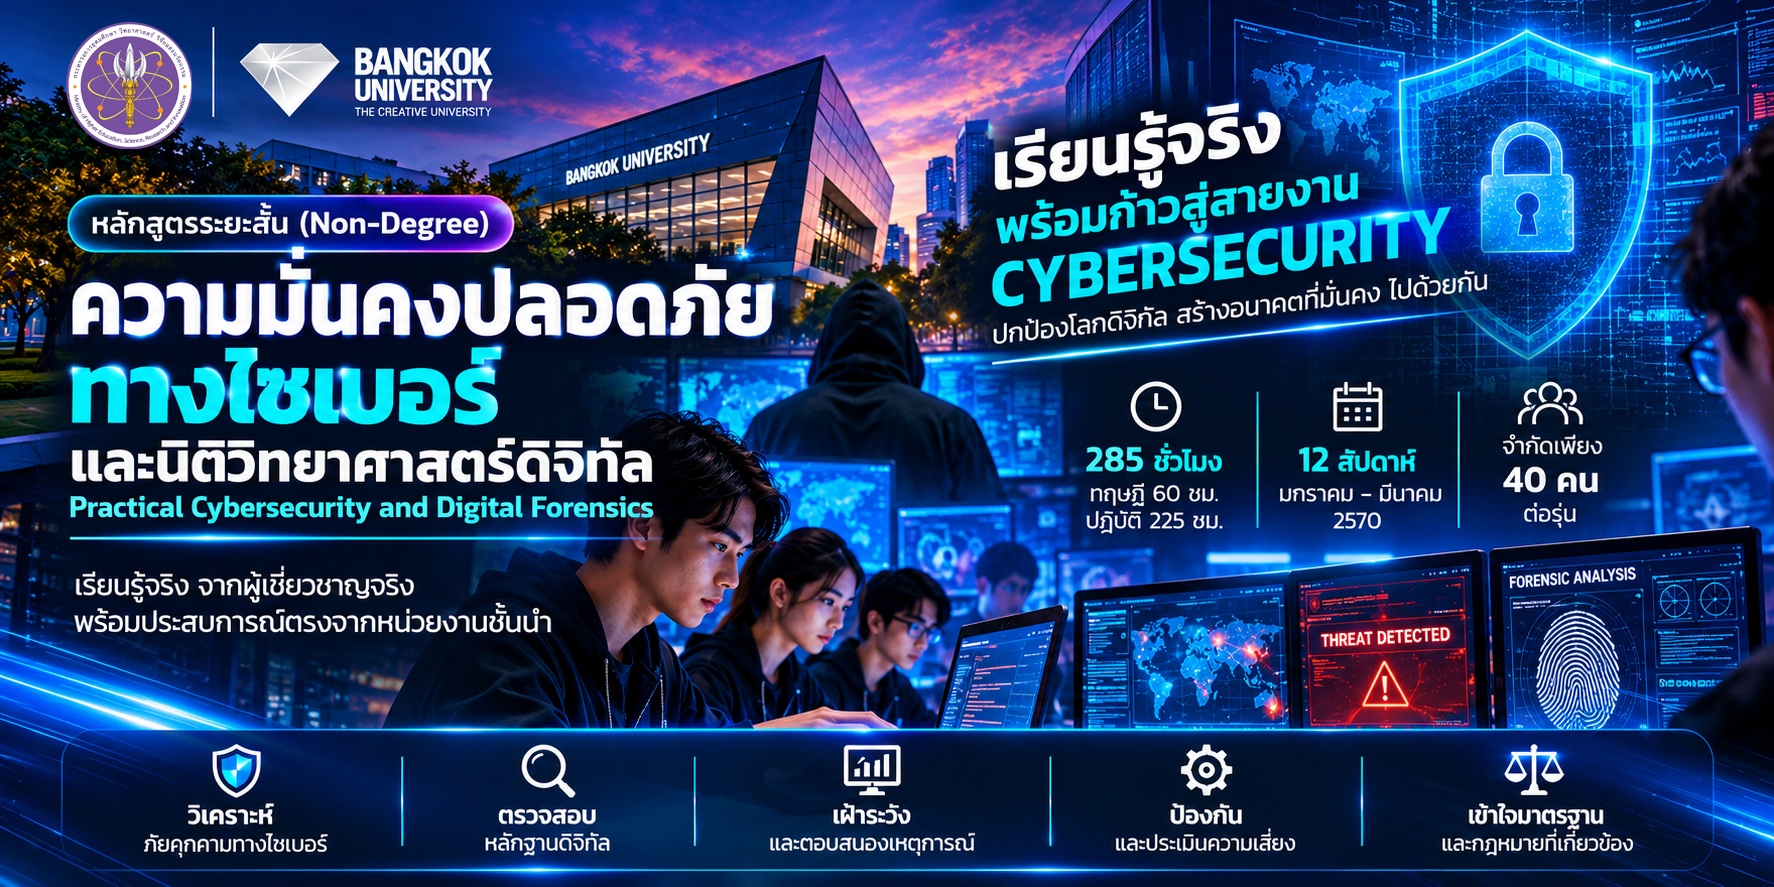
หลักสูตรความมั่นคงปลอดภัยทางไซเบอร์ (Practical Cybersecurity and Digital Forensics) โครงการบัณฑิตพันธุ์ใหม่ มหาวิทยาลัยกรุงเทพ เรียนฟรี
Announcement

ประกาศรายชื่อ
ผู้ได้รับสิทธิ์เข้าอบรมหลักสูตร ความมั่นคงปลอดภัยทางไซเบอร์ (Practical Cybersecurity and Digital Forensics)

ประกาศรายชื่อ 30 ต.ค. 2569
ระยะเวลาเรียน
23 ม.ค. – 28 มี.ค. 2570เรียนเสาร์–อาทิตย์
ชั่วโมงเรียน
285 ชม.ทฤษฎี 60 · ปฏิบัติ 225
รูปแบบ
Online, Workshop และฝึกปฏิบัติในสถานประกอบการจริง
สอบถาม: โทร 02-4073888 ต่อ 2835 หรือ 089-607-5758 email: [email protected] LineOA: @bullc
Learning Pathway

3 โมดูล จากพื้นฐานความปลอดภัย
สู่การสืบสวนเหตุการณ์จริง

เรียนเป็นลำดับขั้น Foundation → Application → Integration ฝึกใน Cyber Range และสถานการณ์จำลองจากเคสจริง ร่วมสอนโดยผู้เชี่ยวชาญจากหน่วยงานภาคีไม่น้อยกว่าร้อยละ 30 ของเนื้อหา

01Foundation · บรรยาย 15 ชม. · ปฏิบัติ 5 ชม.

พื้นฐานความมั่นคงปลอดภัยทางไซเบอร์

Cybersecurity Fundamentals

เข้าใจภัยคุกคาม ประเมินความเสี่ยง และหาช่องโหว่ด้วยแนวคิดแบบผู้โจมตี (Attacker Mindset) ตั้งค่า Firewall, VPN และการเข้ารหัสลับ ตรวจความสอดคล้องกับ ISO 27001, NIST และ PDPA

  • 1.1Principles, Threats & Risk Assessment
  • 1.2Network & System Security
  • 1.3Security Monitoring & Vulnerability Assessment
ชิ้นงาน: Risk Assessment Report · Audit Checklist · Secure Network Blueprint
02Application · บรรยาย 25 ชม. · ปฏิบัติ 100 ชม.

นิติวิทยาศาสตร์ดิจิทัลเบื้องต้น

Digital Forensics Fundamentals

เก็บรวบรวมหลักฐานดิจิทัลโดยไม่แตะต้นฉบับ ตรวจค่า Hash และบันทึก Chain of Custody ตามแนว ISO/IEC 27037 วิเคราะห์ Host, File System, Logs และ Digital Artifacts

  • 2.1Digital Evidence Principles & Acquisition
  • 2.2Host & File System Forensics
  • 2.3Log Analysis & Artifact Examination
ชิ้นงาน: Evidence Acquisition Record · Digital Forensics Examination Report
03Integration · บรรยาย 20 ชม. · ปฏิบัติ 125 ชม.

สืบสวนและตอบสนองต่อเหตุการณ์ไซเบอร์

Cyber Incident Investigation & Response

เฝ้าระวังและตรวจจับจาก Logs/Alerts ทำ Incident Response และ Containment ในสถานการณ์จำลอง เชื่อมหลักฐานเป็น Incident Timeline แล้วบรีฟผู้บริหาร ปิดท้ายด้วย Capstone ที่ประเมินร่วมกับหน่วยงานภาคี

  • 3.1Threat Detection & Incident Analysis
  • 3.2Incident Response & Digital Investigation
  • 3.3Integrated Capstone Project
ชิ้นงาน: Log Monitoring Dashboard · IR Playbook · Executive Crisis Briefing
Outcomes & Learning Model

ฝึกในสนามจำลอง
วัดผลจากงานที่ทำได้จริง

ออกแบบร่วมกับหน่วยงานภาคี วิเคราะห์ Skill Gap จากสมรรถนะ 7 ด้านของหลักสูตรแกนกลาง และเพิ่ม Digital Forensics เป็นสมรรถนะที่ 8 ของมหาวิทยาลัยกรุงเทพ

จบแล้วทำอะไรได้

  • ประเมินความเสี่ยง หาช่องโหว่ด้วยแนวคิดแบบผู้โจมตี และตรวจระบบให้สอดคล้องกับ ISO 27001, NIST และ PDPA
  • ตั้งค่าความปลอดภัยเครือข่ายและคลาวด์ เฝ้าระวัง ตรวจจับ ตอบสนองต่อภัยคุกคาม และสื่อสารกับผู้บริหารในภาวะวิกฤต
  • เก็บและวิเคราะห์หลักฐานดิจิทัล Logs และ Digital Artifacts เพื่อสืบค้นสาเหตุและสนับสนุนการตอบสนองต่อเหตุการณ์

ทฤษฎี : ปฏิบัติ ≈ 21 : 79

ทฤษฎีฝึกใน Cyber Range และสถานประกอบการ พร้อม Mentor

Cyber Range & CTF

ฝึกตั้งค่า หาช่องโหว่ และไล่ล่าภัยคุกคามในระบบจำลองที่ปลอดภัย ประเมินด้วยโจทย์ Capture the Flag และ Incident Response แบบจับเวลา

8 สมรรถนะที่พัฒนา

Risk Assessment & Analysisประเมินและวิเคราะห์ความเสี่ยงAnalyze
Threat Detection & IRตรวจจับและตอบสนองต่อภัยคุกคามAnalyze
Network & Cloud Securityความปลอดภัยเครือข่ายและคลาวด์Apply
Cybersecurity Auditingตรวจสอบความปลอดภัยทางไซเบอร์Apply
Cryptographyการเข้ารหัสลับข้อมูลApply
Analytical & Problem-Solvingคิดวิเคราะห์ด้วย Attacker MindsetAnalyze
Communication & Crisis Mgmt.สื่อสารและบริหารจัดการวิกฤตApply
Digital Forensicsสมรรถนะเพิ่มเติมของ ม.กรุงเทพApply–Analyze
Career Paths

งานที่ทำได้เพิ่มจากทักษะ
ที่ได้ Upskill หลังจบหลักสูตร

ตำแหน่งระดับเริ่มต้นในสายงานความมั่นคงปลอดภัยไซเบอร์ ที่ทั้งภาครัฐและเอกชนต้องการ

SOC Analyst – Tier 1

เจ้าหน้าที่เฝ้าระวังและวิเคราะห์ภัยคุกคามทางไซเบอร์

เฝ้าระวัง Alerts และ Logs คัดแยกเหตุผิดปกติ และส่งต่อการตอบสนองอย่างทันท่วงที

Junior Cybersecurity Analyst

เจ้าหน้าที่ความมั่นคงปลอดภัยทางไซเบอร์ระดับต้น

ประเมินความเสี่ยง ตรวจหาช่องโหว่ และดูแลมาตรการป้องกันระบบขององค์กร

Junior Incident Response Analyst

เจ้าหน้าที่สนับสนุนการตอบสนองต่อเหตุการณ์ภัยคุกคาม

ช่วยจำกัดผลกระทบ กู้คืนระบบ และบันทึกการตัดสินใจระหว่างเกิดเหตุ

Junior Digital Forensics Analyst

เจ้าหน้าที่วิเคราะห์และตรวจสอบหลักฐานดิจิทัลระดับต้น

เก็บและตรวจพิสูจน์หลักฐานดิจิทัล วิเคราะห์ร่องรอย และจัดทำรายงานผลการตรวจสอบ

Junior Risk & Compliance Analyst

เจ้าหน้าที่ประเมินความเสี่ยงและตรวจสอบความมั่นคงปลอดภัย

ตรวจความสอดคล้องกับ ISO 27001, NIST และ PDPA พร้อมเสนอแนวทางลดความเสี่ยง

Career Readiness

เทียบเคียงกรอบสมรรถนะสากล

การวัดผลอ้างอิงกรอบ CompTIA Security+ และ CEH ช่วยต่อยอดสู่การสอบใบรับรองวิชาชีพ (ไม่ใช่การได้รับใบรับรองดังกล่าวโดยอัตโนมัติ)

Credential

ใบรับรองสมรรถนะ
ระดับ Competent

Skill Transcript ระบุรายการและระดับสมรรถนะที่ผ่าน ลงนามร่วมโดยมหาวิทยาลัยและหน่วยงานภาคี พร้อมรหัสตรวจสอบ (Verifiable Credential) ใช้ประกอบการสมัครงานได้ทันที

8

Entry-Level Cybersecurity and Digital Forensics Practitioner

ใบรับรองสมรรถนะผู้ปฏิบัติงานด้านความมั่นคงปลอดภัยทางไซเบอร์และนิติวิทยาศาสตร์ดิจิทัลระดับต้น ผ่านเกณฑ์ร้อยละ 80 ตาม Rubrics ครบ 3 PLO สะสมหน่วยกิตใน Credit Bank ได้

Rememberจำ
Understandเข้าใจ
Applyประยุกต์ใช้
Analyzeวิเคราะห์

มีประสบการณ์ด้าน IT, Network, SOC หรือ DFIR อยู่แล้ว ยื่น Portfolio หรือใบรับรองวิชาชีพที่ยังไม่หมดอายุ (เช่น Security+, CEH, CCNA) ผ่านกระบวนการ RPEL เพื่อยกเว้นบางโมดูล แล้วเรียนเฉพาะส่วนที่ยังขาดตามแผนการเรียนรู้รายบุคคล (ILP)

ใครควรเรียนหลักสูตรนี้

  • 01ผู้ที่ยังไม่ได้ทำงานต้องการทักษะไซเบอร์เพื่อเริ่มต้นอาชีพในสายงานที่ขาดแคลน
  • 02คนทำงานที่ต้องการเพิ่มสมรรถนะดูแลระบบ IT หรือเครือข่ายอยู่แล้ว และต้องการยกระดับสู่งานความปลอดภัย
  • 03คนทำงานที่ต้องการเปลี่ยนสายงานเพิ่มสมรรถนะใหม่ที่แตกต่างไปจากงานเดิม
  • 04อาจารย์และนักศึกษาปีสุดท้ายในสาขาที่เกี่ยวข้อง ต้องการทักษะใหม่ช่วงต้นของการทำงาน

ชิ้นงานใน Portfolio ของคุณ

  • Risk Assessment Report
  • Audit Checklist
  • Secure Network Blueprint
  • Evidence Acquisition Record
  • Forensics Examination Report
  • Incident Timeline
  • Incident Response Playbook
  • Executive Crisis Briefing